
RGPD · NIS2 · AI Act · PSSI · PCA/PRA
Gouvernance, risques & conformité
Le cœur de notre offre, pour les structures qui n'ont pas de RSSI : cartographie, PSSI, PCA/PRA, RGPD, NIS2 et gouvernance des usages IA.
Des livrables GRC concrets.
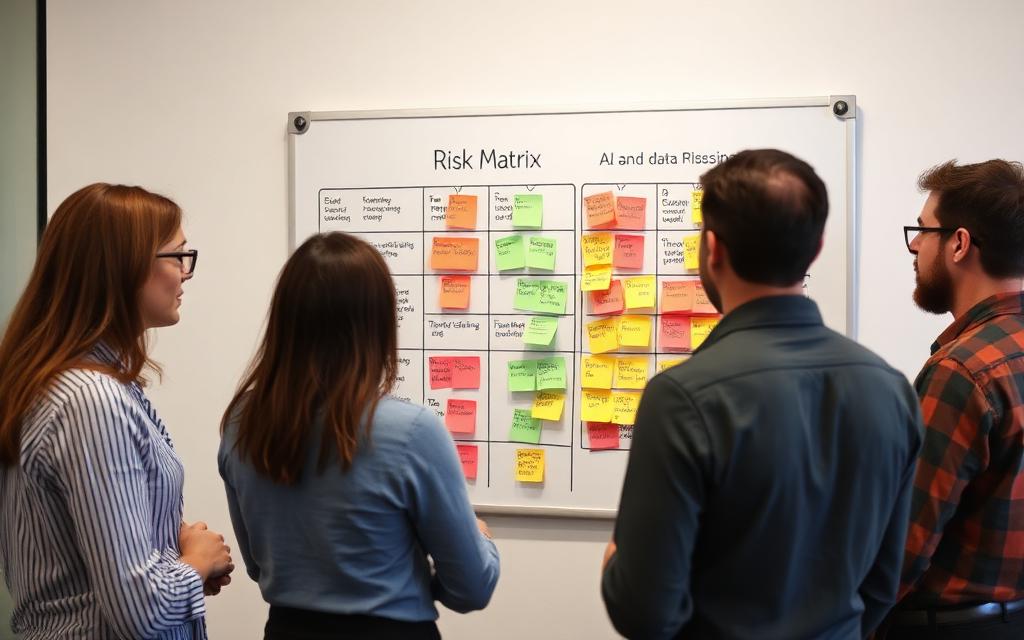
Cartographie & matrice de risques
Inventaire des données, traitements et systèmes. Risques cotés, priorisés, lisibles par la direction.
PSSI applicable
Politique de sécurité du système d'information adaptée à votre taille et à vos moyens. Lisible et opposable.
PCA / PRA
Plan de continuité et de reprise : scénarios de crise, procédures, tests, plan de communication.
Conformité RGPD
Registre des traitements, bases légales, accountability, droits des personnes, contrats sous-traitants.
Mise en conformité NIS2
Qualification d'éligibilité, mesures techniques et organisationnelles, gouvernance, déclaration incident.
Gouvernance des usages IA
Registre des usages IA, charte opposable, qualification AI Act, articulation avec le RGPD.
Méthode
Diagnostic, priorisation, mise en œuvre, suivi.

Diagnostic
Cartographie des données, des usages IA, des risques et des obligations applicables.
Priorisation
Matrice de risques et plan d'action priorisé. On commence par ce qui réduit vraiment l'exposition.
Mise en œuvre
Rédaction documentaire (PSSI, charte IA, registre, PCA), déploiement technique et sécurisation des accès.
Suivi
Revues régulières, mise à jour de la documentation, accompagnement de la montée en maturité.
Périmètres couverts
Ce que recouvre la GRC chez nous.
Risques
Cartographie, cotation, plan de traitement, revues. EBIOS RM en version simplifiée et exploitable.
Sécurité documentaire
PSSI, chartes (informatique, IA, télétravail), procédures de gestion d'incident.
Continuité
PCA, PRA, exercices de crise, plan de communication, gestion des prestataires critiques.
Conformité
RGPD opérationnel, NIS2, AI Act, articulation des trois cadres dans une documentation unifiée.
Focus : gouvernance des usages IA
L'IA, structurée par la GRC.
Le shadow AI rend le sujet urgent. Mais la réponse est structurelle : un registre des usages, une charte opposable, une qualification AI Act et une articulation claire avec le RGPD. Le tout intégré à votre PSSI, pas ajouté à côté.
- Registre des outils IA réellement utilisés par service.
- Charte d'usage IA : opposable, signée, applicable.
- Qualification du risque selon les niveaux de l'AI Act.
- Articulation RGPD : données dans les prompts, contrats, droits.
Cadrons votre démarche GRC.
Un premier échange pour identifier vos obligations, vos risques prioritaires et la trajectoire la plus pragmatique.